1. Accueil
  2. Cas d’usage
  3. Conformité cyber et rapport de scoring

Une conformité prouvée, pas déclarée.

Des preuves issues de tests réels, pour vos auditeurs, régulateurs et dirigeants.
Exemples de certificats BlackNoiseExemples de certificats BlackNoise Sur cette pageLes documents que lisent vos auditeurs
Preuves pour

Notre valeur ajoutée

La conformité n’est pas un audit ponctuel. Nous testons, mesurons et améliorons, encore et encore.

  1. Tester

    En conditions réelles

    Simulations d’attaque et campagnes de formation, planifiées.

  2. Noter

    Une seule méthode

    Les mêmes notes et indicateurs, campagne après campagne.

  3. Améliorer

    Avec vous

    Des corrections suivies et accompagnées jusqu’à ce qu’elles tiennent.

  4. Prouver

    Au bon interlocuteur

    Comité de direction, auditeurs et régulateurs, à chaque cycle.

Chaque cycle nourrit le suivant : ce suivi récurrent est notre valeur.

Ce que vous obtenez

Vos résultats

Deux certificats, renouvelés à chaque cycle : l’amélioration mesurée, suivie et accompagnée.

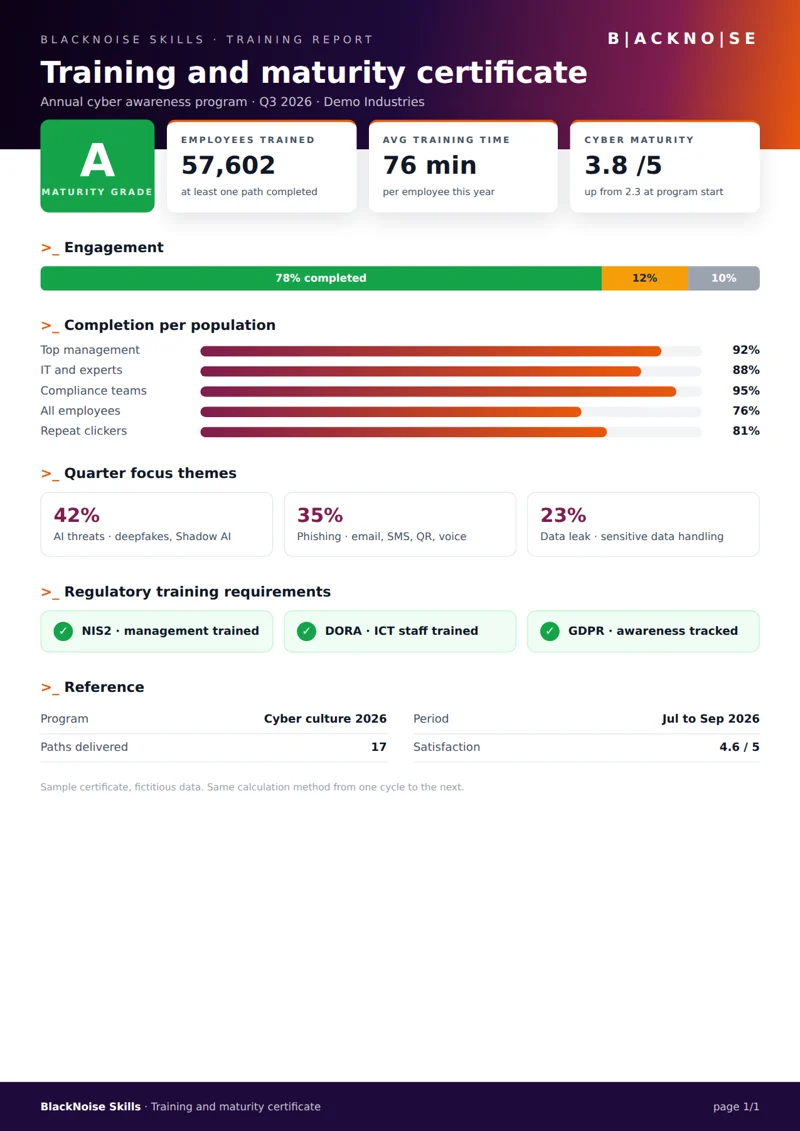
BlackNoise Skills

Certificat de formation et de maturité

57 602collaborateurs formés
76 mintemps moyen de formation
+90%engagement
2,3 → 3,8maturité, sur 5

Thèmes du trimestre part indicative du temps de formation

  • Menaces IA42%
  • Phishing35%
  • Fuite de données23%
Exemple de certificat de formation et de maturité BlackNoise SkillsCertificat d’exemple

Ce que vous conservez

Issu de BlackNoise AEV

  • Certificat de détection et de réponse, par campagne
  • Détail événement par événement, rattaché à MITRE ATT&CK
  • Preuves de tests guidés par la menace pour TIBER-EU et DORA
  • Plan de remédiation priorisé, avec des responsables

Issu de BlackNoise Skills

  • Certificat de formation et de maturité
  • Rapports de conformité KPI et KRI : NIS2, DORA, RGPD
  • Taux de complétion et maturité, par population
  • Thèmes prioritaires et leur progression, cycle après cycle

Nos outils et notre méthode

Notre méthode

Des preuves issues de trois sources

Technologie, organisation et personnes, notées avec la même méthode.

Rattaché à vos obligations

Ce que chaque référentiel attend, et la preuve que nous produisons.

NIS2Capacité de détection et de réponse aux incidents, gestion de crise testée, collaborateurs et dirigeants formés.
DORATests de résilience opérationnelle numérique, tests guidés par la menace, gestion des incidents TIC, formation.
TIBER-EUPreuves de red team guidée par la menace, avec artefacts réels, IOC et chronologies.
PCI DSSPreuves de tests guidés par la menace sur les systèmes du périmètre.
GDPRSensibilisation des collaborateurs et formation à la protection des données, suivies par population.

Ces preuves appuient votre démarche de conformité. Elles ne remplacent pas l’évaluation de votre auditeur ou de votre régulateur.

Rejouer, mesurer à nouveau

Les mêmes campagnes rejouées dans le temps : chaque note montre ce qui a progressé, et ce qui reste à travailler.
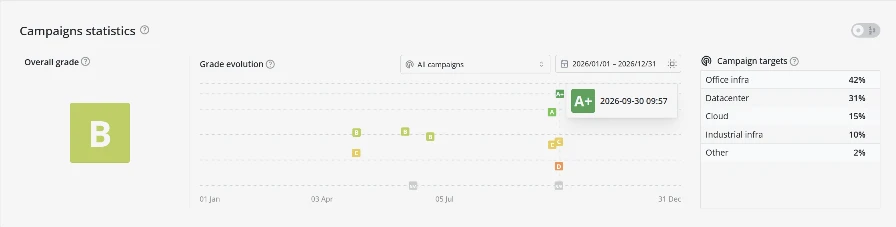
Statistiques de campagne BlackNoise AEV : note globale et évolution sur l’année

Les plateformes derrière les résultats

BlackNoise AEV et BlackNoise Skills produisent chaque score.

Les documents que lisent vos auditeurs

Un certificat par plateforme, renouvelé à chaque cycle.

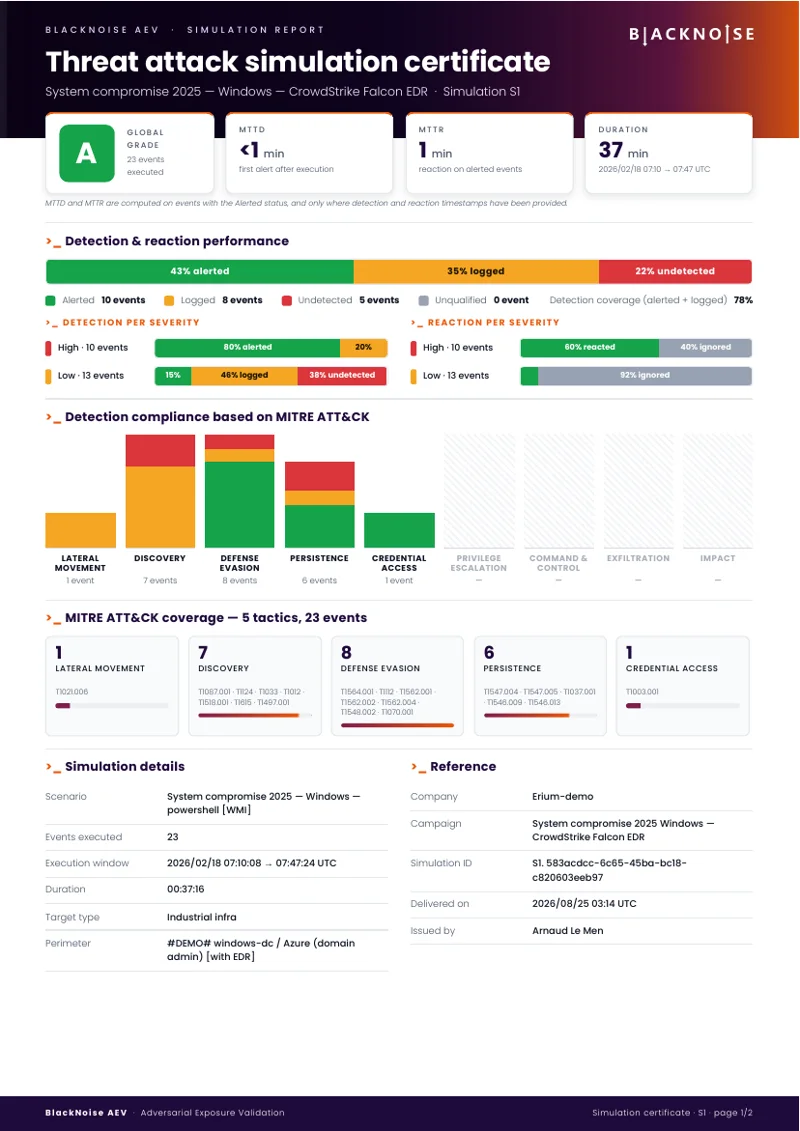
BlackNoise AEV · certificat

Exemple de certificat de simulation d’attaque Télécharger le certificat d’exemple
  • Note globaleDe A à E, sur chaque événement exécuté.
  • MTTD et MTTRCalculés sur les événements alertés.
  • Détail ATT&CKChaque événement : tactique, exécution, statut de détection.

BlackNoise Skills · certificat

Exemple de certificat de formation et de maturité BlackNoise Skills
  • Couverture de formationCollaborateurs formés, par population et par réglementation.
  • KPI et KRIPrêts pour le reporting NIS2, DORA et RGPD.
  • MaturitéMaturité cyber et thèmes prioritaires, cycle après cycle.

Faites de votre prochain audit une démonstration.

Contacter un expert