1. Accueil
  2. Cas d’usage
  3. Entraînement et exercice cyber

La crise se prépare, année après année.

Un programme pluriannuel, du SOC au comité exécutif.
Cyb3r Popular Army, le groupe d’attaquants fictif Sur cette pageLa Cyb3r Pøpular Army, notre attaquant

Notre valeur ajoutée

Un exercice est une photo. Un programme vous renforce à chaque cycle.

Phase 1

Évaluer

Revue de votre organisation de crise, de vos procédures et de la maturité de vos équipes.

BlackNoise Skills
Phase 2 · Baseline 1

S’exercer

Un exercice dimensionné à votre maturité, avec des attendus clairs : la baseline 1.

BlackNoise AEV
Phase 3

Progresser et maintenir

Plan d’action, puis maintien des compétences sur BlackNoise Skills jusqu’au prochain exercice.

BlackNoise Skills
Phase 4 · Baseline 2

Durcir le test

La baseline 1 rejouée, puis relevée : plus difficile et plus complexe.

BlackNoise AEV
Phase 5 · Baseline n

Recommencer

Chaque cycle nourrit le suivant. Une progression visible par votre comité de direction.

AEV + Skills
Maturité

Ce que vous obtenez

Vos résultats

Ce que vous mesurez et conservez, à chaque baseline.

Une progression prouvée

Maturité de crise

Évaluée au départ, comparée à chaque baseline.

Lien entre stratégie et technique

Testé sur l’attaque réellement jouée.

MTTD et MTTR

Le temps pour détecter, puis pour réagir.

Plan d’action

Des actions portées, retestées à la baseline suivante.

Progression dans le temps indicatif, baselines B1 à B3

Vélocité des équipes techniques

42 → 17 min

Coordination entre techniques et décideurs

48 → 81%

Rapidité de mobilisation

65 → 22 min

Objectifs atteints

55 → 88%

Ce que chaque cycle vous apporte

  • Note de cadrage et évaluation initiale
  • Notes d’observation : personnes, processus, technique, organisation
  • Certificat de simulation d’attaque, IOC et chronologie
  • Rapport de maturité consolidé
  • Plan d’amélioration priorisé
  • Parcours de formation rejouables et tableau de bord
Assistance IALecture assistée par IA des chronologies, des décisions et des journaux.

Nos outils et notre méthode

Notre méthode

Une vraie simulation d’attaque, pas un diaporama

Attaque réelle, télémétrie réelle : un exercice mesurable techniquement.

Entraînement à la crise

APT, rançongiciels, attaques cloud et menaces internes, reproduits dans votre environnement réel.

Évaluation technique

DFIR, threat hunting et forensique, avec une détection et une réponse mesurées en MTTD et MTTR.

Conformité

Preuves de tests d’intrusion guidés par la menace pour TIBER-EU, DORA, NIS2 et PCI DSS.

100%simulation de crise cyber
80%avec interaction technique
70%avec les cellules dirigeantes et techniques ensemble
60%dans un contexte international
90%réalisés en une journée ou moins

Au cœur du programme

Un adversaire crédible et les plateformes BlackNoise le rendent réel et mesurable.

La Cyb3r Pøpular Army, un acteur de la menace réaliste

Un groupe d’attaquants fictif animé par Erium depuis 2020.
  • Une présence crédible sur Internet et le dark web
  • Des TTP, une infrastructure et des signatures crédibles
  • Opérations médiatiques, activité sur les réseaux sociaux et attaques de réputation pendant la crise
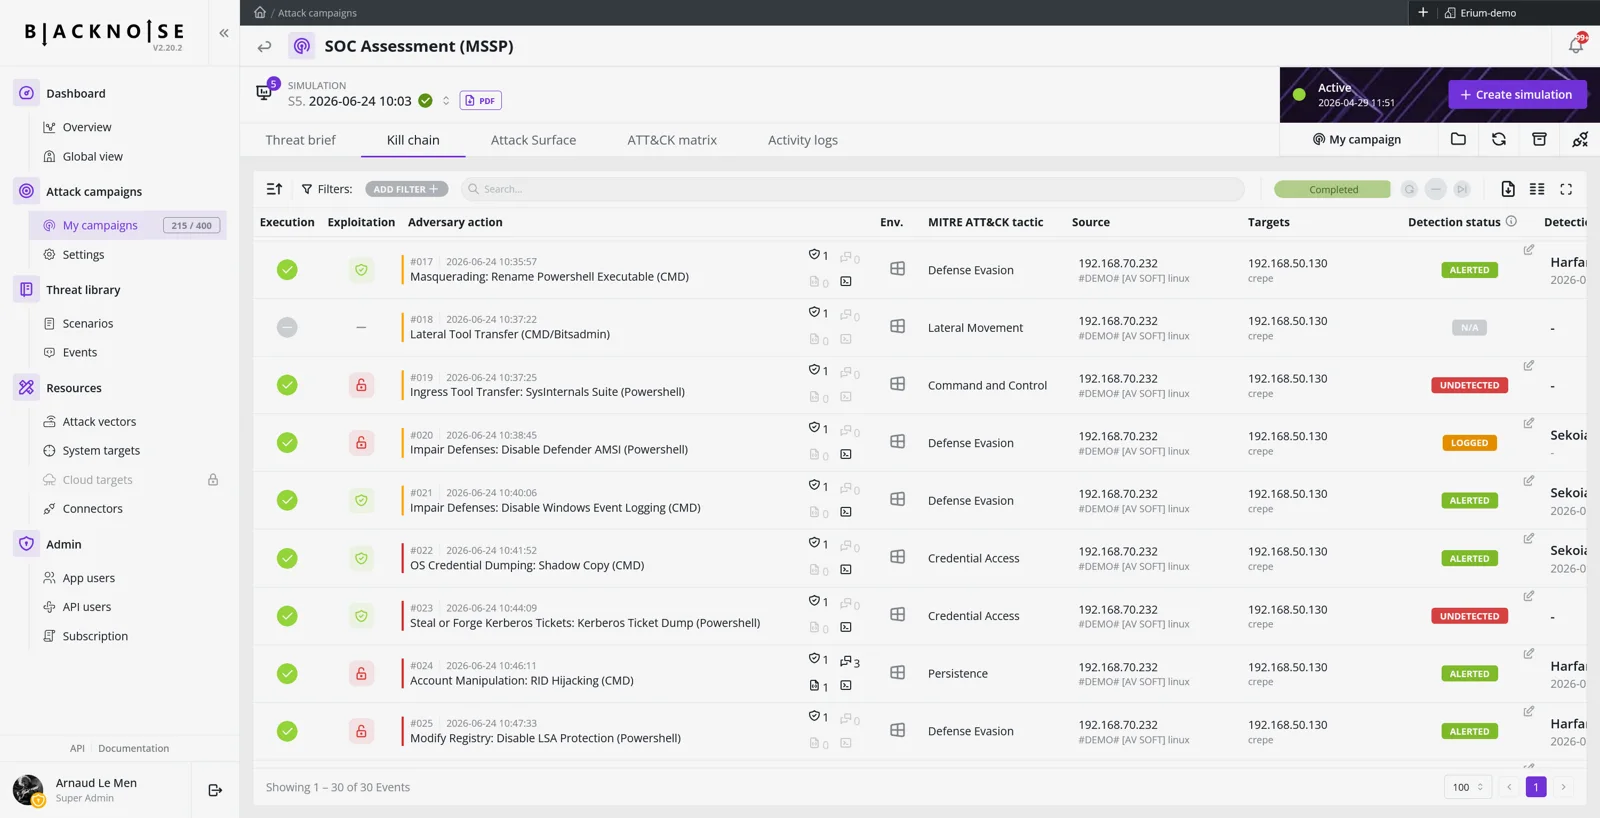
Kill chain BlackNoise AEV : exécution en direct, exploitation et statut de détection par action adverse

BlackNoise AEV joue l’attaque technique en direct

Attaques réelles, télémétrie réelle.

  • 4 000+ comportements adverses rattachés à MITRE ATT&CK, joués dans votre environnement réel
  • Détection et réaction validées sur vos EDR, NDR et pare-feu
  • Cyberscore, MTTD et MTTR pour l’analyse post-exercice
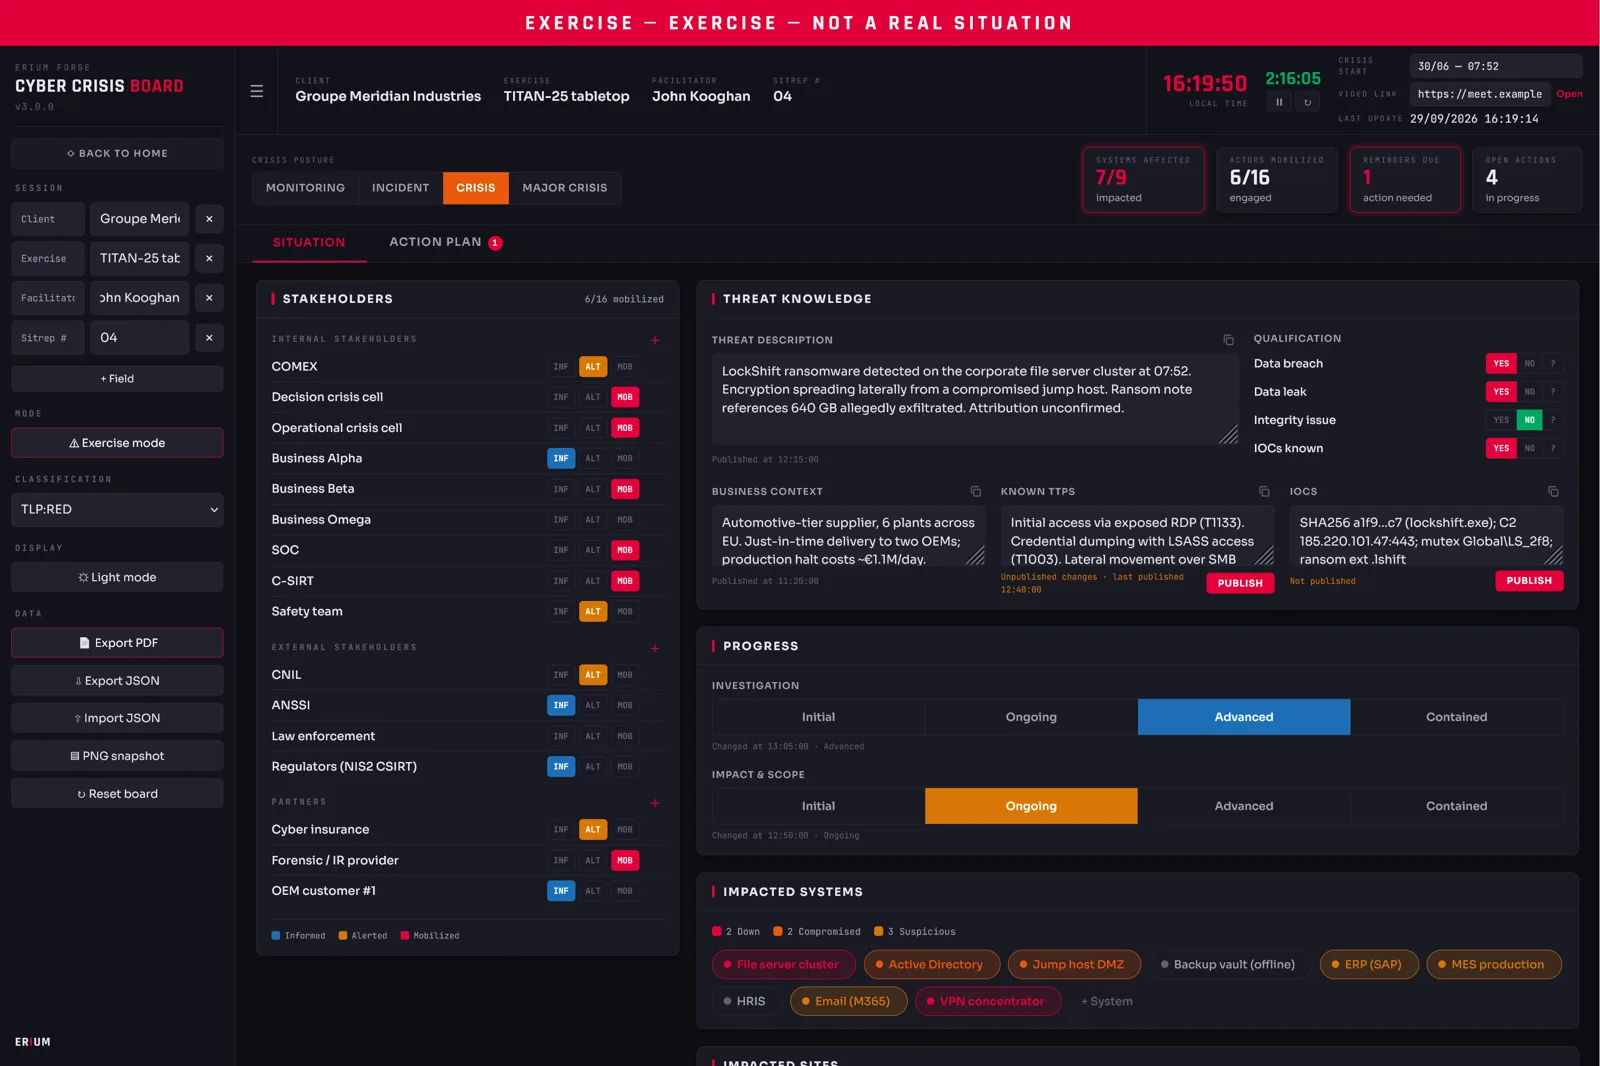
Tableau de bord de crise cyber BlackNoise Forge

BlackNoise Forge : créez votre tableau de bord de crise

Un tableau partagé, pour les exercices comme pour le jour J.
  • Posture de crise, de la veille à la crise majeure
  • Partager facilement et immédiatement les données utiles avec chaque partie prenante
  • Tracer chaque action et chaque décision
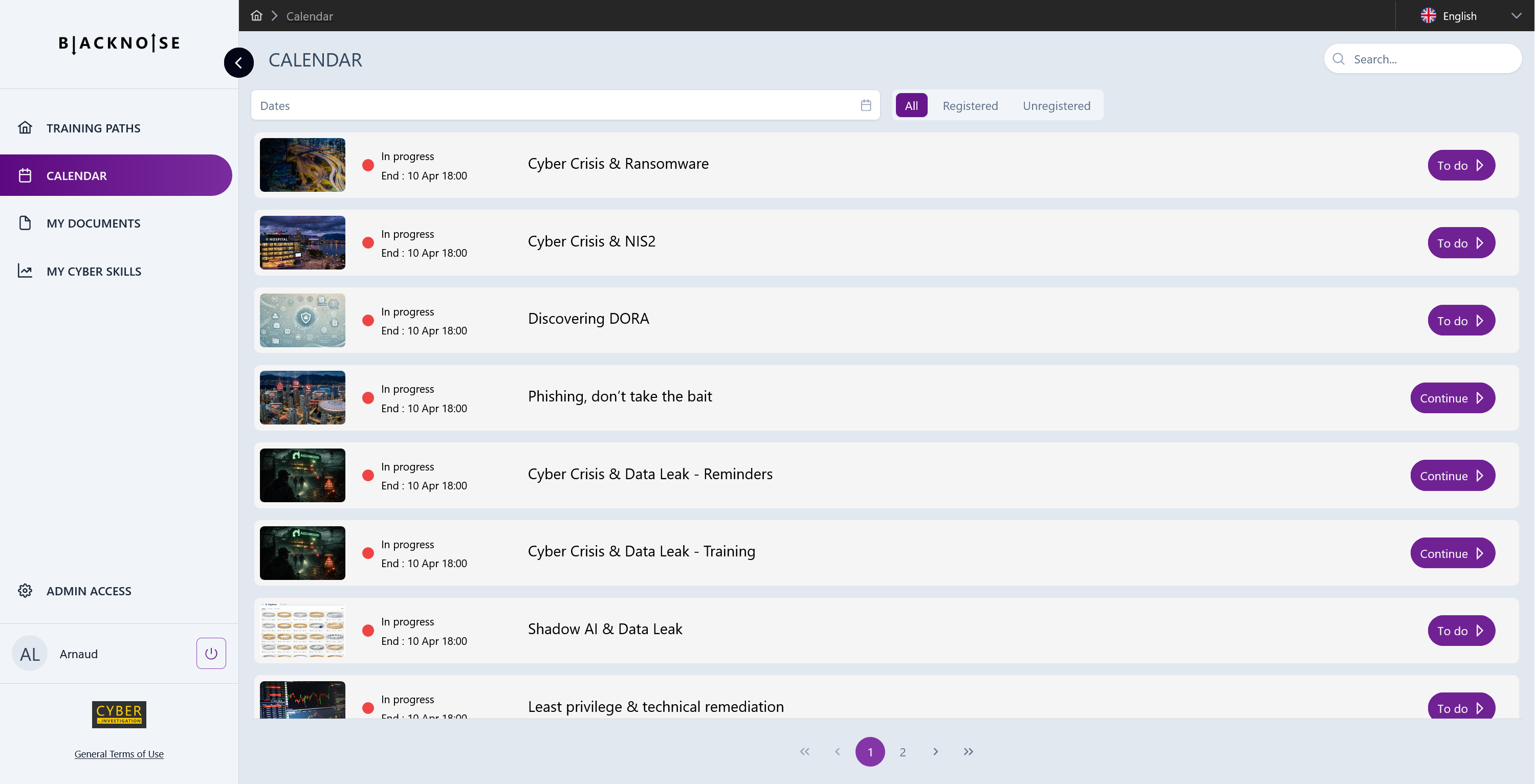
Calendrier d’entraînement à la crise BlackNoise Skills

BlackNoise Skills, entre deux exercices majeurs

Préparer les équipes, puis entretenir leurs réflexes entre deux baselines.

  • Un programme d’évaluation pour cartographier la maturité des équipes au départ
  • Avant chaque exercice : un parcours en trois profils, décisionnel, opérationnel, métier
  • Après : un scénario court et rejouable jusqu’au prochain exercice
  • Les nouveaux arrivants découvrent les processus par la pratique

Une bibliothèque de scénarios de crise éprouvés

Dix scénarios, testés avec chaque cellule, adaptés à votre secteur, sans impact sur la production.

Attaque massive pilotée par l’IAUne campagne autonome, orchestrée par l’IA, qui frappe de nombreux systèmes à la fois.CPA · BlackNoise AEV
Compromission et chantageChiffrement par rançongiciel et extorsion sur des données volées.CPA · BlackNoise AEV
Intrusion et sabotageUne attaque wiper détruit les systèmes et les données.CPA · BlackNoise AEV
Panne informatique massiveLes services essentiels sont à l’arrêt dans toute l’organisation.CPA · BlackNoise AEV
EspionnageUne APT discrète, une longue présence, une exfiltration ciblée.CPA · BlackNoise AEV
Attaque de réputationDeepfakes et désinformation visant la marque et ses dirigeants.CPA
Menace interneUn collaborateur malveillant ou négligent abuse d’accès privilégiés.CPA · BlackNoise AEV
Usurpation d’identité à grande échelleDes identités de clients ou de collaborateurs usurpées en masse.CPA
Fuite de données sensiblesDonnées sensibles publiées, chantage et obligations de notification.CPA · BlackNoise AEV
VulnapocalypseUne vulnérabilité critique exploitée partout à la fois.CPA · BlackNoise AEV

Dans chaque exercice, toute la chaîne de réponse

Chaque exercice mobilise tous les niveaux, et teste la circulation des décisions entre eux.

Stratégie

Cellule de décision stratégique

Les arbitrages du comité exécutif : continuité, rançon, communication, régulateurs.

Coordination

Cellule de crise opérationnelle

Point de situation, escalade, coordination des métiers, du juridique, des RH et de la communication.

Réponse

Équipes IT et SecOps

SOC, CSIRT et IT : détection, investigation, confinement et reprise.

Terrain

Métiers et sites

Mode dégradé, solutions de contournement et impact client, là où la crise se vit.

StratégieRéalité tactique sur le terrain

Organisations multi-sites : concevoir une fois, rejouer partout

Un socle unique, joué par chaque région et chaque équipe, mesuré avec les mêmes KPI.

  1. Une fois

    Socle

    Référentiel, scénario, storyline et parcours de formation, produits une seule fois.

  2. × chaque région

    Exercices régionaux

    Des sessions animées d’une demi-journée, jouées comme un exercice de crise virtuel dans BlackNoise Skills, dans la langue de chaque équipe.

  3. Une fois

    Exercice central

    Une journée, appuyée sur une simulation d’attaque réelle avec BlackNoise AEV. Votre SOC n’est mobilisé qu’une fois.

  4. En continu

    Consolidation

    Des KPI globaux qui révèlent les écarts entre équipes, et un plan d’amélioration priorisé unique.

~70%des injects réutilisés d’un exercice à l’autre
½ journéepar session régionale
1mobilisation du SOC pour tout le programme
1jeu de KPI pour toutes les équipes
Assistance IA avec le module Dragonfl'AI Dragonfl'AI adapte les contenus à chaque région, équipe et langue, pour maîtriser les coûts.

Testez votre organisation de crise avant l’incident.

Contacter un expert