Breach and attack simulation
Menaces APT, rançongiciel, internes et IA, rejouées contre vos défenses en production.
BlackNoise AEV
Une plateforme, trois disciplines offensives, sur votre stack en production.
Pilotée par le X-Engine : vecteurs d’attaque, données, API et MCP.
Menaces APT, rançongiciel, internes et IA, rejouées contre vos défenses en production.
Des tests guidés par la menace qui automatisent les preuves techniques pour DORA, NIS2 et TIBER-EU.
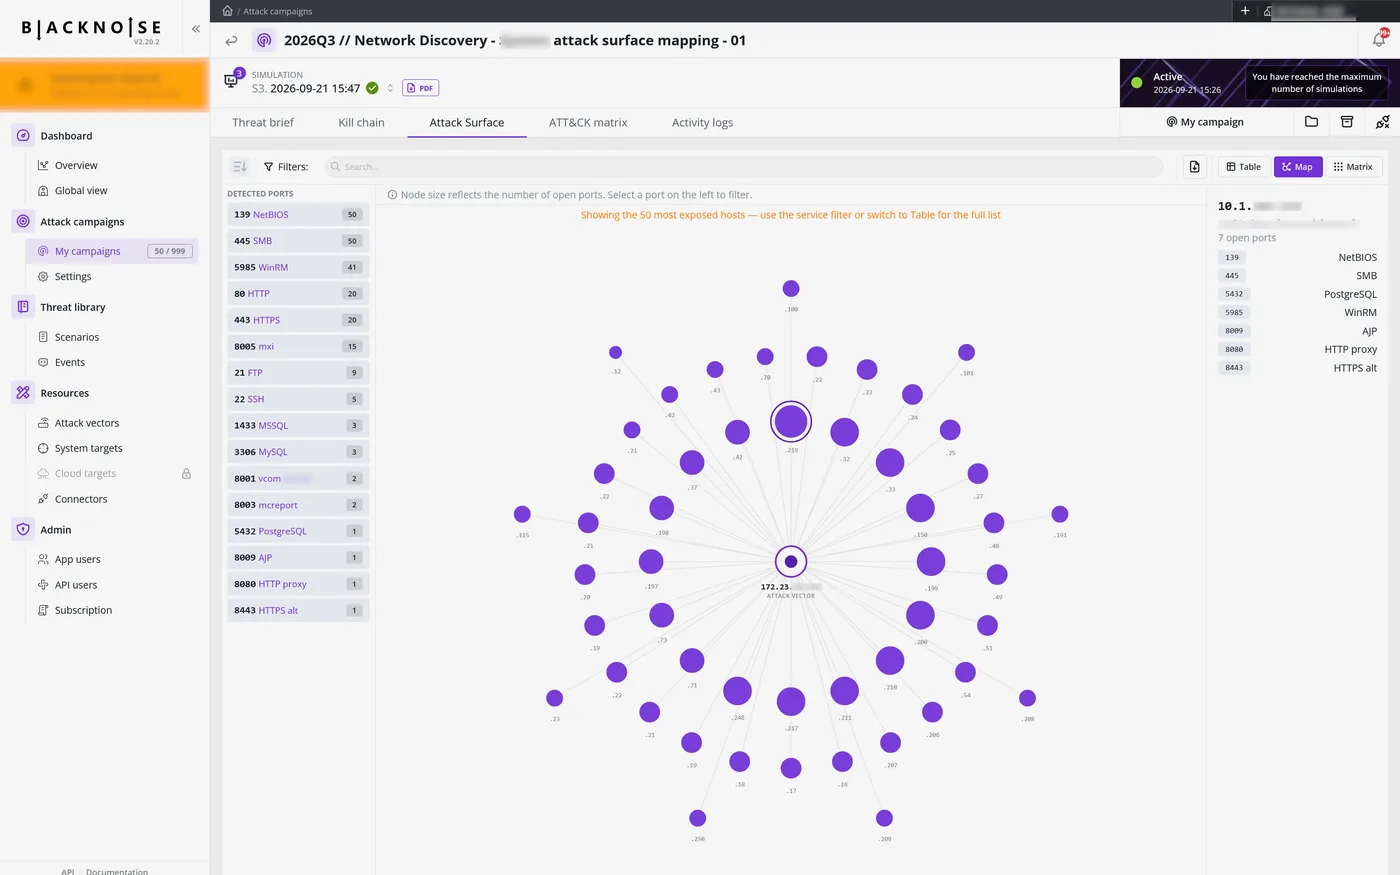
Votre infrastructure vue du côté de l’attaquant, avec la Hacker View.
La validation continue de ce que votre défense voit, décide et fait, avec les preuves pour le démontrer.
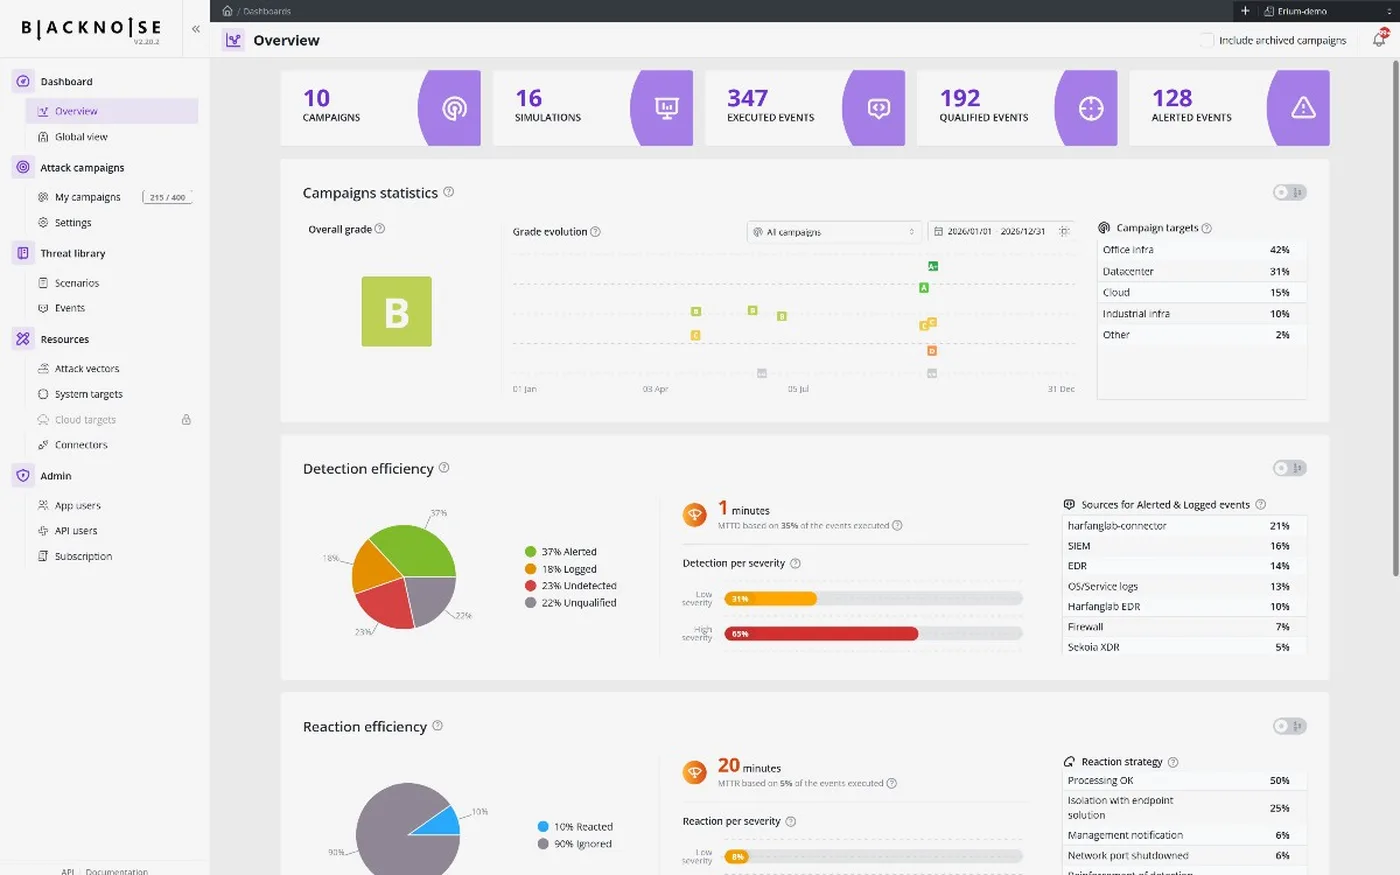
Votre stack lève-t-elle l’alerte, et est-ce la bonne ?
RésultatRapport signal sur bruit · trous de couverture
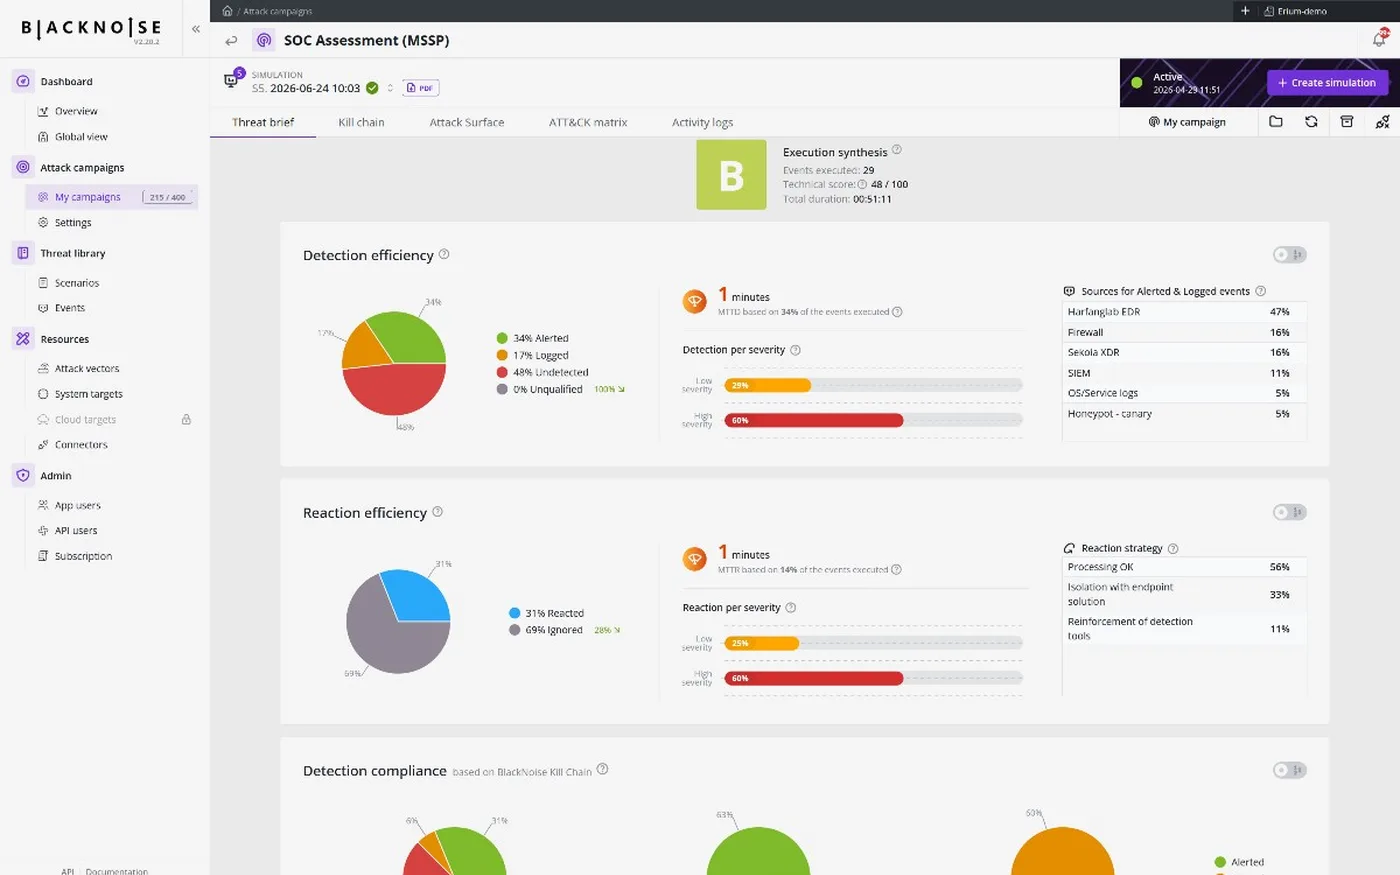
Votre SOC atteint-il le bon verdict, la bonne priorité et le bon playbook ?
RésultatCouverture des playbooks · profondeur de réaction
Le temps de confinement, mesuré de bout en bout, à chaque exécution.
RésultatMTTD · MTTA · MTTR
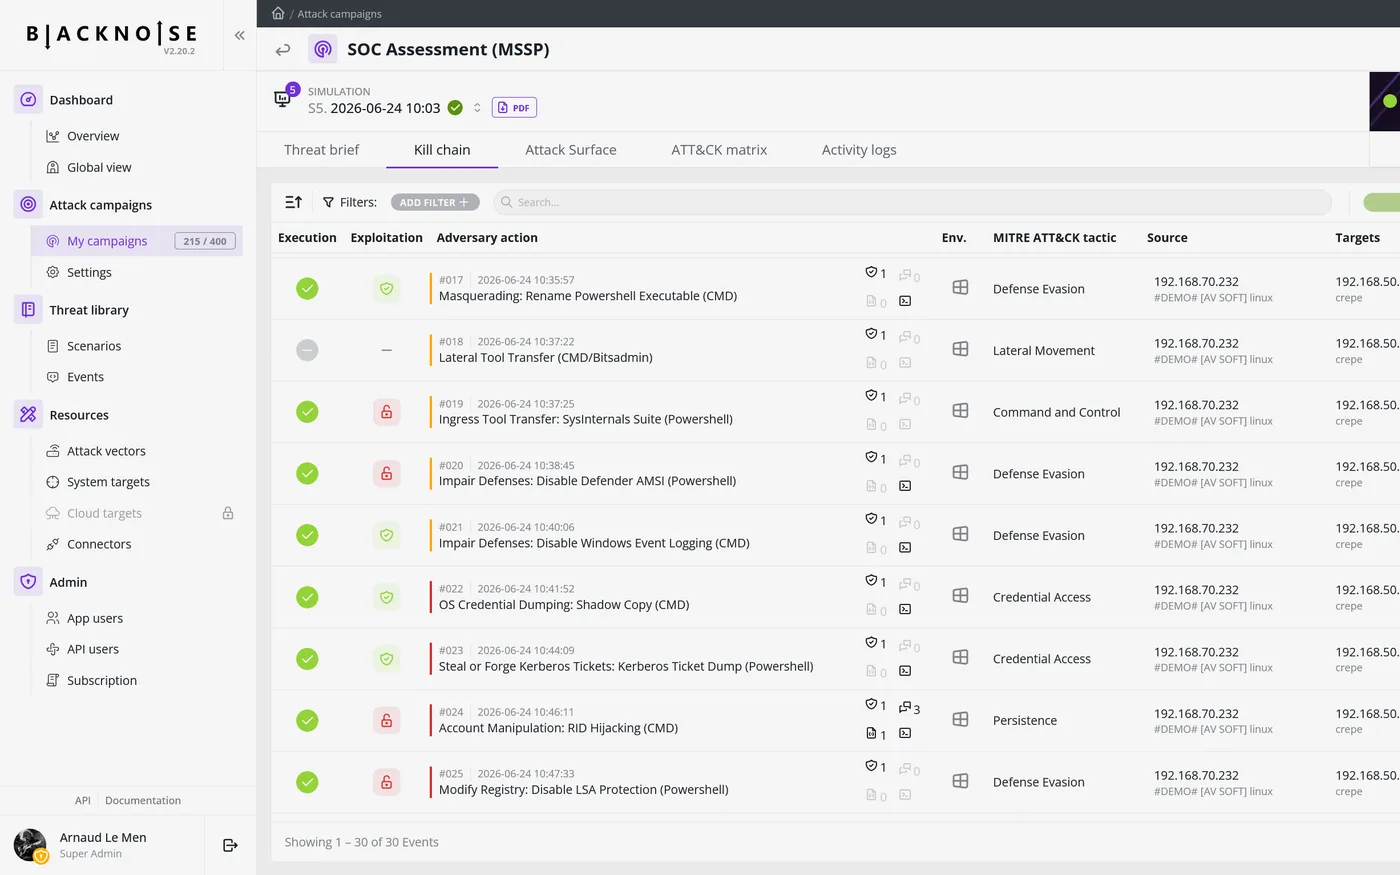
Sept vues. Utilisez les onglets ou les flèches.
 HarfangLab
 Sekoia
 Gatewatcher
 Wazuh
 Microsoft Defender
 CrowdStrike
 SentinelOne
 Palo Alto
 Trend Micro
 Sophos
 Splunk
Sans agent. Première simulation lancée en quelques minutes.
Activer des vecteurs d’attaque virtuels ou physiques.
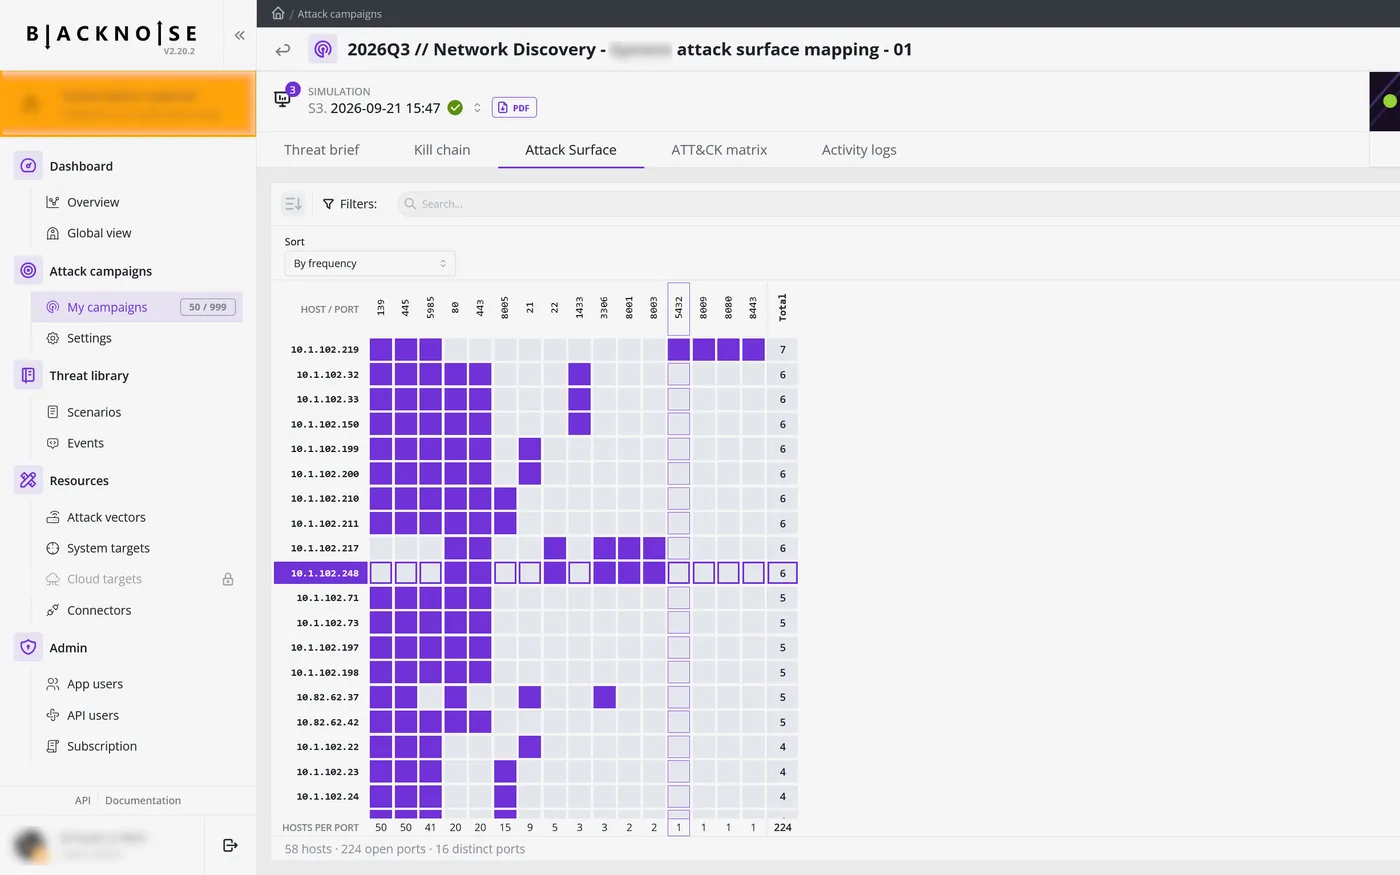
Affecter la surface d’attaque et les systèmes cibles.
Construire, personnaliser, planifier. Et laisser tourner.
Suivre la détection, le MTTD et le MTTR.
Ajouter des règles, améliorer les playbooks.
 Gartner
Reconnaissance analyste
Erium est cité comme Representative Vendor dans le Gartner® Market Guide for Adversarial Exposure Validation, mars 2026.
Gartner, Market Guide for Adversarial Exposure Validation, Dhivya Poole, Mitchell Schneider, Eric Ahlm, 24 March 2026. GARTNER is a registered trademark and service mark of Gartner, Inc. and/or its affiliates in the U.S. and internationally and is used herein with permission. All rights reserved. Gartner does not endorse any vendor, product or service depicted in its research publications and does not advise technology users to select only those vendors with the highest ratings or other designation. Gartner research publications consist of the opinions of Gartner's research organization and should not be construed as statements of fact. Gartner disclaims all warranties, expressed or implied, with respect to this research, including any warranties of merchantability or fitness for a particular purpose.
API-first par conception : chaque opération peut être automatisée et branchée.
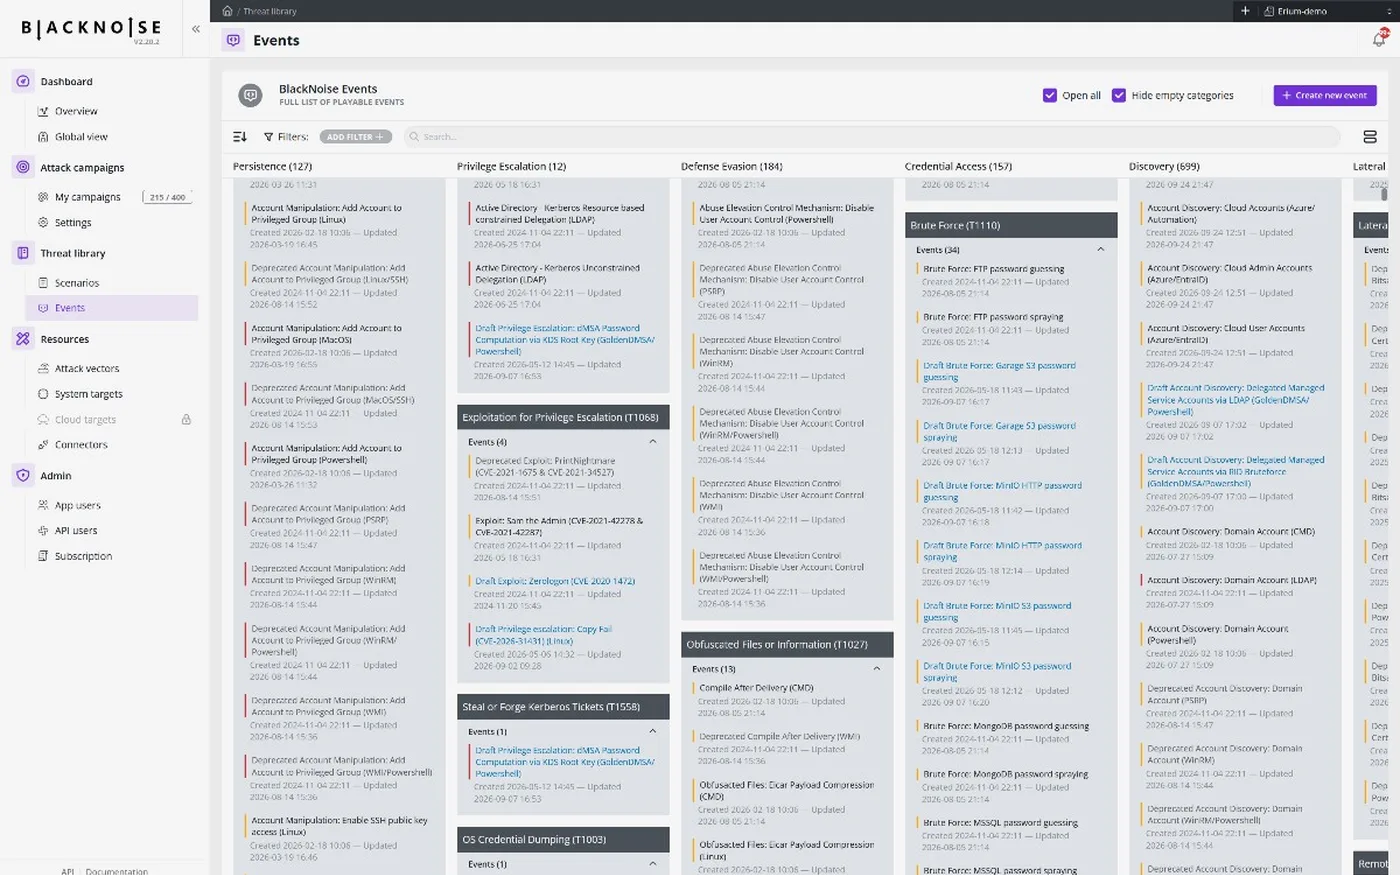
Lancer des scénarios, collecter les résultats, gérer les cibles.
Paramétrer et laisser tourner, sans intervention manuelle.
Pousser règles de détection, alertes et KPI dans vos outils.
Alimenter SIEM, XDR et SOAR avec des indicateurs et des scores.
Interroger vos données BlackNoise depuis votre propre LLM.
Prouvez comment votre réponse fonctionne vraiment.
Voir le cas d’usage →Des certificats pour les auditeurs et les régulateurs.
Voir le cas d’usage →Une simulation d’attaque réelle au cœur des exercices de crise.
Voir le cas d’usage →Des exercices construits à partir de ce que votre SOC a manqué.
Voir le cas d’usage →