L’EDR porte la détection
La majorité des détections vient de l’EDR. Les scans et les déplacements latéraux passent entre les mailles.
Validée sur des attaques réelles, démontrée à votre comité de direction et à vos régulateurs.
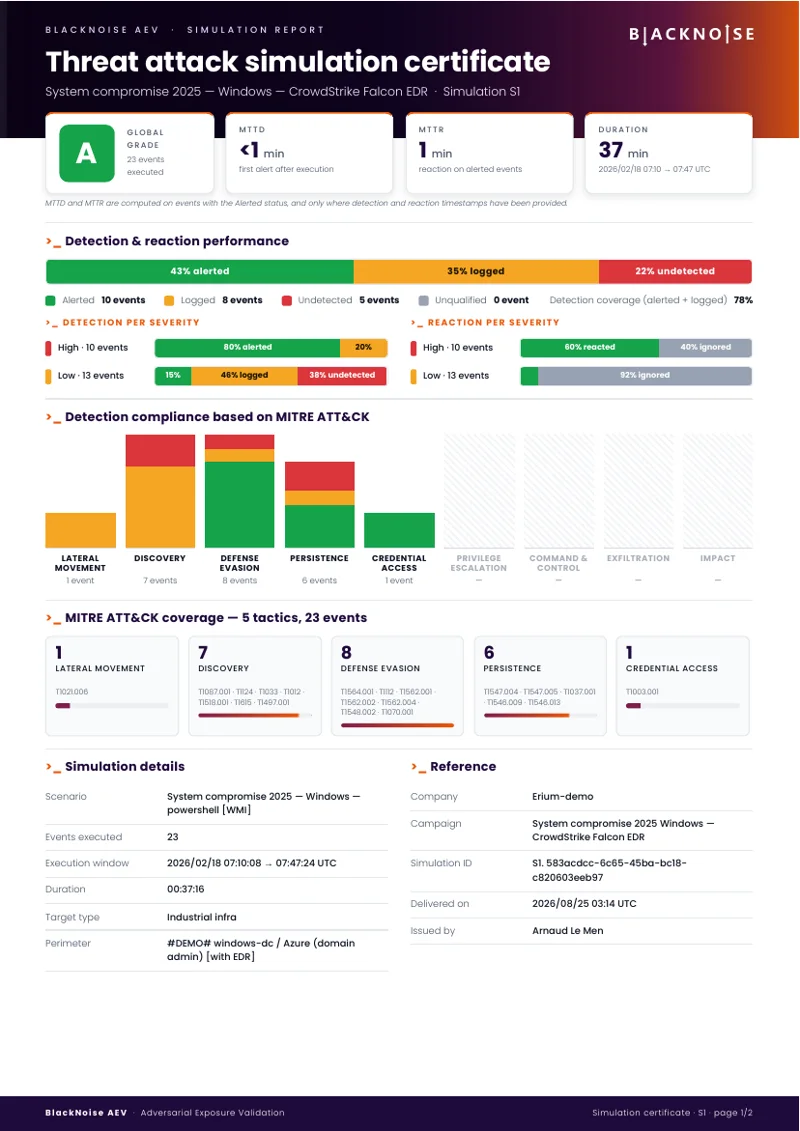 Sur cette pageLe certificat, événement par événement ↓
Notre valeur ajoutée
Des attaques réelles sur votre production interne et externe. La vraie vie, prouvée pour toute votre défense.
Flux internes et externes, périmètre et segmentation.
Postes, serveurs, Active Directory et messagerie.
Tenants, identités, SaaS et plateformes IA.
Tiers, prestataires et partenaires connectés.
Ce que vous obtenez
Des photographies techniques en continu, transformées en indices pour votre direction et vos autorités.
Un indice, la même méthode chaque trimestre.
Part des attaques vues, puis stoppées.
Mesurés sur des alertes réelles, pas estimés.
Fermés ce trimestre, retestés au suivant.
+6 pts vs trimestre précédent · +14 pts sur 12 mois
Votre capacité à détecter et à stopper les attaques progresse pour le quatrième trimestre consécutif.
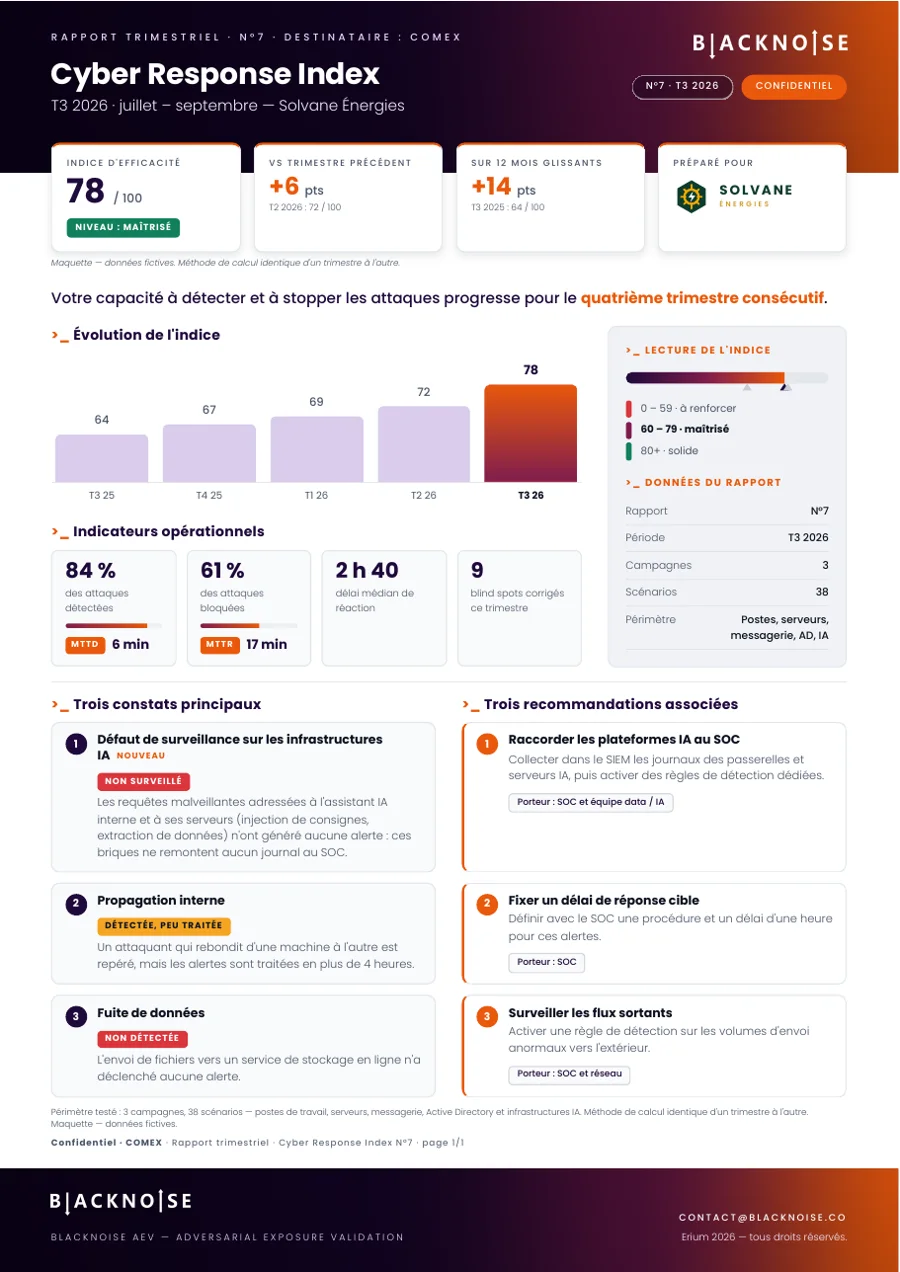 Télécharger le rapport d’exemple
Nos outils et notre méthode
Paramétré une fois, puis joué en planification contre vos défenses en production.
La Hacker View montre ce qu’un attaquant voit et peut exploiter.
Scénarios APT, rançongiciel, menace interne et IA sur votre stack en production.
Note, MTTD, MTTR et angles morts, événement par événement.
Règles, playbooks et correctifs, puis on rejoue.
Chaque maillon testé, chaque écart corrigé.
VoirVotre infrastructure cartographiée du point de vue de l’attaquant, dans la Hacker View ASM.
Vous obtenezCibles d’intérêt, vulnérabilités compromises, priorités de correctifs.
ValiderScénarios APT, rançongiciel, menace interne et menaces IA sur l’ensemble de votre stack en production.
Vous obtenezDonnées par événement et règles prêtes à déployer pour chaque manque.
TestéHunting sur de vrais IOC, TTP et horodatages. Aucun bruit synthétique.
Vous obtenezMTTD, MTTR et justesse des verdicts, par équipe et par prestataire.
AméliorerGénéraliser la réponse automatisée pour exploiter les défenses déployées.
Vous obtenezMTTR, playbooks déclenchés ou en échec, source contenue ou non.
La plateforme derrière les résultats
Lu de la même façon par votre SOC, votre RSSI et vos auditeurs.
Compromission système · Windows · EDR · 23 événements
Les écarts que nous trouvons le plus souvent.
La majorité des détections vient de l’EDR. Les scans et les déplacements latéraux passent entre les mailles.
La reconnaissance, la découverte et l’exfiltration sont les moins détectées.
La plupart des remédiations attendent encore un humain.
La cible est isolée, l’attaquant continue.
Source : BlackNoise Deep Purple Report 2025, sur la base de plus de 500 attaques simulées et 18 000 événements techniques en 2024. Part d’automatisation selon le SANS Detection and Response Survey 2024.